扫码添加微信
扫一扫,立即咨询客服
135 8050 0032
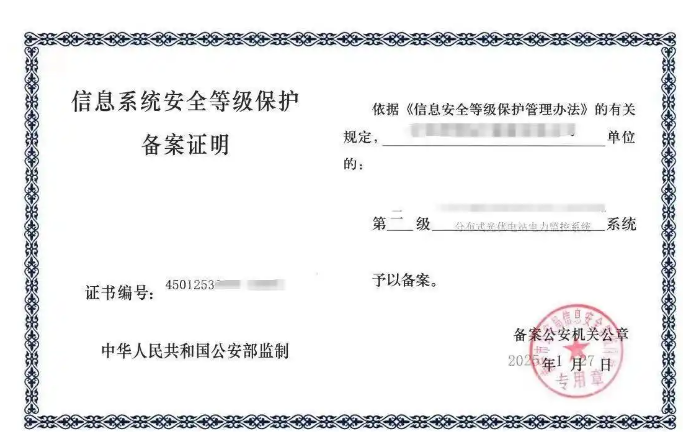
珠海企业运营官网、APP、小程序、电商平台、SaaS系统、医疗系统或企业管理平台时,应根据系统承载的业务、数据类型及受损后的影响程度判断是否需要开展网络安全等级保护工作。等保不是简单地给公司评级,而是针对具体信息系统定级、备案、建设整改和测评。
一般重点关注涉及用户个人信息、订单支付、企业经营数据、公共服务及重要业务系统的企业。具体定为二级还是三级,需要依据国家定级标准综合判断,不能只看用户数量或公司规模。
珠海企业办理等保,通常按照以下五个步骤推进:
**第一步:系统梳理与定级。**明确系统边界、服务器部署位置、网络架构、业务功能和数据类型,编制定级报告。必要时组织专家评审或履行主管部门审核程序。
**第二步:等保备案。**已运行的第二级以上信息系统,应在确定等级后30日内向所在地设区的市级以上公安机关备案;新建系统应按规定在投入运行后30日内办理。珠海企业可通过珠海市公安局官网相关法人业务入口查询办理指引。
**第三步:差距分析与安全整改。**检查身份鉴别、访问控制、安全审计、数据备份、漏洞管理、应急预案等环节,按系统等级完善安全技术措施和管理制度。
**第四步:委托专业机构测评。**选择符合规定的等级保护测评机构,对系统开展现场访谈、配置核查、技术测试和管理检查,形成测评报告。
**第五步:问题整改与持续管理。**针对测评发现的问题制定整改计划,完成相应整改和复核,并持续开展安全自查。第三级信息系统应至少每年开展一次等级测评。
建议提前整理营业执照、系统定级报告、网络拓扑图、系统基本情况、备案表、安全管理制度、服务器及云资源信息、数据备份方案和应急预案等。具体材料以珠海公安机关当前办事要求及系统实际等级为准。
常见问题包括系统边界划分不清、定级依据不足、云服务器权限管理不规范、日志留存不足,以及制度文件与实际运行情况不一致。
如果不确定系统应定二级还是三级,可以先梳理业务场景、数据类型和系统架构,再开展定级评估。提前明确备案、整改和测评的先后顺序,有助于合理安排项目周期与预算,避免临近验收才集中整改。
客服
咨询
135-8050-0032
电话咨询
微信咨询